INITWIN · Editorial
Software & strategie digitală
Semnătura electronică calificată în aplicațiile business: cum o integrezi și ce valoare juridică are
eIDAS, Legea 214/2024, QTSP, PAdES, validare, marcă temporală și workflow end-to-end fără tipărire
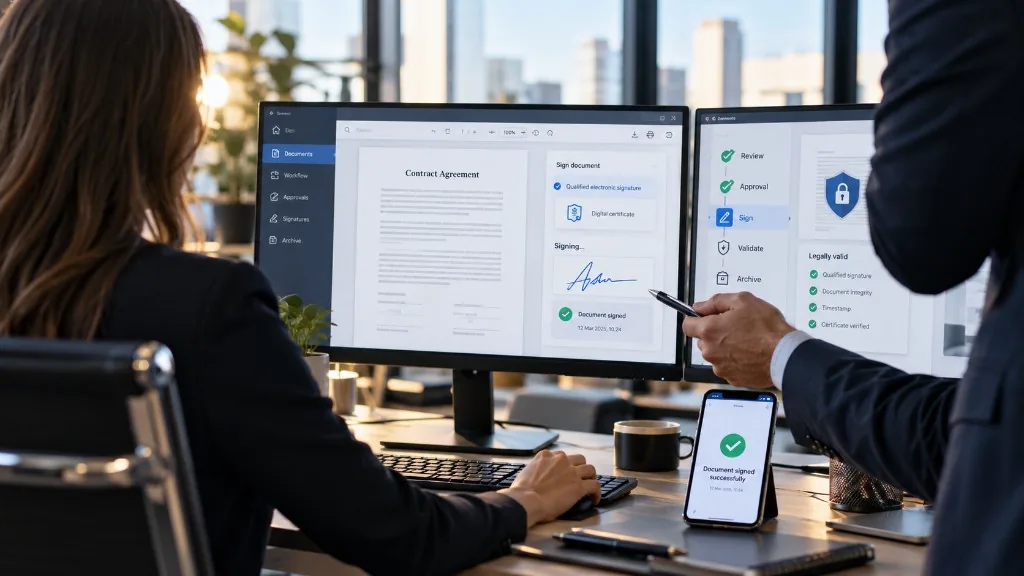
Cum integrezi semnătura electronică calificată într-un DMS, ERP sau portal business: eIDAS, Legea 214/2024, QTSP, PAdES, validare, marcă temporală, workflow și valoare juridică.
Disclaimer juridic. Articolul are caracter informativ și nu reprezintă consultanță juridică. Pentru situații concrete, consultați un specialist în drept.
Digitalizarea unui proces de business nu este completă dacă documentul ajunge, la final, să fie tipărit doar pentru a primi o semnătură.
Contractul este generat electronic. Cererea circulă printr-un workflow digital. Factura, oferta, procesul-verbal sau decizia sunt stocate într-un Document Management System. Managerul aprobă documentul de pe laptop sau telefon.
Apoi cineva spune: „Trebuie printat pentru semnătură.”
În acel moment, aproape toate avantajele procesului digital sunt pierdute.
Semnătura electronică calificată rezolvă tocmai această ruptură dintre documentul digital și actul juridic. Integrată corect într-o aplicație business, permite ca întregul ciclu — creare, verificare, aprobare, semnare, transmitere și arhivare — să rămână electronic.
Dar integrarea unei semnături calificate înseamnă mai mult decât adăugarea unui buton „Semnează”.
Trebuie înțelese diferențele dintre tipurile de semnătură, responsabilitatea prestatorului de servicii de încredere, validarea certificatului, formatul documentului, marcarea temporală, arhivarea și, mai ales, valoarea juridică a rezultatului.
De ce semnătura electronică devine o funcție business, nu doar juridică
În trecut, semnătura electronică era percepută în multe organizații ca un instrument utilizat în principal pentru relația cu autoritățile fiscale sau pentru depunerea unor declarații.
Astăzi, situația este diferită.
Companiile pot utiliza semnătura electronică în contracte cu furnizorii, relațiile cu angajații, aprobarea documentelor interne, achiziții, procese comerciale, documentații tehnice sau fluxuri de management.
Într-un DMS, ERP, CRM, HRM sau într-o aplicație construită special pentru o anumită organizație, semnarea poate deveni pur și simplu o etapă a workflow-ului:
Document creat → verificat → aprobat → semnat → transmis → arhivat.
Utilizatorul nu ar mai trebui să descarce documentul, să îl deschidă într-o aplicație separată, să îl semneze și apoi să îl încarce din nou.
Semnarea trebuie să facă parte din aplicație.
Aceasta este diferența dintre „folosim semnătură electronică” și „avem un proces digital end-to-end”.
Ce este, de fapt, semnătura electronică calificată?
În Uniunea Europeană, baza juridică este Regulamentul eIDAS — Regulamentul (UE) nr. 910/2014 — modificat ulterior prin Regulamentul (UE) 2024/1183 privind cadrul european pentru identitatea digitală.
Regulamentul diferențiază semnătura electronică, semnătura electronică avansată și semnătura electronică calificată.
Diferența nu este pur comercială.
Pentru ca o semnătură să fie calificată trebuie îndeplinite cerințe tehnice și juridice specifice, inclusiv existența unui certificat calificat și utilizarea unui dispozitiv calificat pentru crearea semnăturii.
Cel mai important efect juridic este stabilit direct prin articolul 25 din eIDAS:
semnătura electronică calificată are efect juridic echivalent cu semnătura olografă.
În plus, o semnătură calificată bazată pe un certificat calificat emis într-un stat membru trebuie recunoscută ca semnătură electronică calificată și în celelalte state membre ale Uniunii Europene.
Această recunoaștere transfrontalieră este unul dintre cele mai mari avantaje pentru companiile europene. Un contract nu mai trebuie gândit strict în limitele infrastructurii digitale a unei singure țări.
Ce spune legislația din România
În România, cadrul a fost actualizat substanțial prin Legea nr. 214/2024 privind utilizarea semnăturii electronice, a mărcii temporale și prestarea serviciilor de încredere.
Legea confirmă explicit că documentul electronic semnat cu o semnătură electronică calificată este asimilat, din punctul de vedere al condițiilor și efectelor sale, înscrisului sub semnătură privată și că semnătura electronică calificată produce aceleași efecte juridice ca semnătura olografă.
Legislația română merge mai departe și reglementează situații în care și anumite semnături electronice avansate sau, în condiții specifice, semnături simple pot produce anumite efecte juridice.
Pentru o aplicație business însă, semnătura calificată oferă cea mai clară poziție juridică atunci când obiectivul este echivalența cu semnătura de mână.
Există însă o limită importantă.
Dacă legea cere pentru un anumit act forma autentică, de exemplu autentificarea notarială, simpla aplicare a unei semnături electronice calificate nu înlocuiește automat procedura de autentificare. Legea nr. 214/2024 precizează explicit că atunci când este necesar un înscris autentic se aplică regulile speciale de autentificare.
Prin urmare: semnătura calificată este echivalentă semnăturii olografe, nu tuturor formalităților juridice care ar putea fi cerute suplimentar pentru un anumit act.
Cine poate emite o semnătură calificată?
Aici apare noțiunea de Qualified Trust Service Provider — QTSP, adică prestator calificat de servicii de încredere.
O companie care dezvoltă un ERP sau un DMS nu poate declara pur și simplu că propria tehnologie produce semnături calificate.
Statutul serviciului calificat este legat de regimul eIDAS și de supravegherea specifică.
Statele UE și SEE publică Trusted Lists cu furnizorii și serviciile calificate. Comisia Europeană pune la dispoziție un browser comun prin care acestea pot fi verificate.
Este foarte important faptul că listele au efect constitutiv: pentru ca un serviciu să beneficieze de statutul calificat eIDAS, acesta trebuie să apară în lista sigură corespunzătoare.
De aceea, când integrezi semnătura calificată într-un produs software, alegerea furnizorului nu trebuie făcută doar după pagina comercială sau preț. Trebuie verificat exact serviciul calificat oferit.
Cum arată arhitectura unei integrări
O aplicație business nu ar trebui, în mod normal, să gestioneze ea însăși cheia privată a utilizatorului.
Rolul aplicației este să orchestreze procesul.
Arhitectura poate fi imaginată astfel:
Aplicație business → serviciu de semnare → QTSP → confirmarea utilizatorului → semnare → document semnat → validare → arhivare
Să luăm un exemplu. Un manager trebuie să semneze un contract.
- Documentul este pregătit în DMS.
- Utilizatorul apasă „Semnează”.
- Aplicația creează tranzacția de semnare și comunică cu infrastructura prestatorului calificat.
- Utilizatorul este identificat și autorizează operațiunea conform mecanismului furnizorului.
- Semnătura este creată folosind infrastructura calificată.
- Documentul semnat este returnat aplicației.
- Aplicația validează rezultatul și păstrează documentul semnat împreună cu informațiile relevante pentru audit.
Pentru utilizator, experiența ar trebui să fie simplă. În spate, însă, există o infrastructură criptografică și juridică serioasă.
Token fizic sau semnătură la distanță?
Primele implementări de semnătură electronică s-au bazat frecvent pe token-uri USB sau smart-card-uri.
Acestea pot funcționa bine în anumite scenarii, dar introduc probleme pentru aplicațiile web: trebuie instalate drivere, browserul trebuie să poată comunica cu dispozitivul, utilizatorul trebuie să aibă token-ul fizic, iar experiența pe telefon este dificilă.
Pentru aplicațiile business moderne, semnătura calificată la distanță este mult mai interesantă.
Cheia de semnare poate fi administrată în infrastructura calificată, iar utilizatorul autorizează operațiunea prin mecanismul stabilit de furnizor.
Noul cadru european pentru identitatea digitală a introdus inclusiv un serviciu de încredere calificat pentru managementul dispozitivelor de creare la distanță a semnăturilor și sigiliilor calificate.
Din perspectiva aplicației SaaS sau DMS, aceasta permite un UX mult mai bun. Utilizatorul poate semna fără să conecteze fizic un dispozitiv la calculator.
PDF-ul și standardul PAdES
Pentru documentele business, PDF-ul este probabil cel mai frecvent format utilizat la semnare.
În acest caz apare PAdES — PDF Advanced Electronic Signatures.
Există însă și alte familii importante de standarde:
- PAdES pentru PDF;
- XAdES pentru XML;
- CAdES pentru semnături bazate pe CMS;
- ASiC pentru containere electronice care pot grupa date și semnături.
Comisia Europeană dezvoltă biblioteca open-source Digital Signature Service — DSS, destinată construirii și validării soluțiilor de semnătură și care suportă PAdES, XAdES, CAdES și ASiC.
Pentru un DMS business obișnuit, PAdES este foarte atractiv deoarece semnătura rămâne integrată în PDF. Documentul poate fi descărcat, trimis sau arhivat ca un singur fișier.
Nu modifica documentul după semnare
O semnătură digitală protejează, printre altele, integritatea documentului.
Din acest motiv, după aplicarea semnăturii, aplicația trebuie să trateze documentul semnat ca pe un obiect final.
Dacă documentul este modificat ulterior, chiar și aparent nesemnificativ, validarea semnăturii poate indica faptul că documentul a fost schimbat după semnare.
Din punct de vedere al arhitecturii DMS, este mai sănătos să păstrăm:
- versiunea care a fost trimisă la semnat
- documentul semnat rezultat
ca elemente controlate și legate prin audit.
Dacă documentul trebuie corectat, se creează o versiune nouă și se reia procesul de semnare. Nu modificăm originalul semnat.
Semnătura vizibilă nu este semnătura juridică
O altă confuzie frecventă este semnătura grafică afișată pe PDF.
Aplicația poate pune pe document un dreptunghi în care apare: „Semnat electronic de Ion Popescu — Data…”. Poate apărea chiar imaginea unei semnături de mână.
Dar aceasta este doar reprezentarea vizuală.
Valoarea criptografică și juridică se află în structura semnăturii digitale, certificat, datele semnate și mecanismele de validare.
Un document poate avea o semnătură electronică perfect validă fără să afișeze o „semnătură” desenată pe pagină. Și invers: o imagine cu o semnătură scanată nu transformă automat documentul într-un document semnat electronic calificat.
Validarea este la fel de importantă ca semnarea
O aplicație matură nu trebuie doar să poată crea semnături. Trebuie să le poată și valida.
Atunci când primește un PDF semnat din exterior, sistemul trebuie să poată determina cel puțin dacă semnătura criptografică este intactă și să evalueze certificatul și informațiile relevante de încredere.
În ecosistemul european, Trusted Lists sunt fundamentale pentru validarea statutului serviciilor calificate. Comisia subliniază rolul acestora tocmai pentru interoperabilitatea și validarea semnăturilor și sigiliilor.
Pentru un DMS putem merge chiar mai departe. La încărcarea unui document semnat, sistemul ar putea afișa automat:
- Semnătură validă
- Tip: semnătură electronică calificată
- Semnatar: Ion Popescu
- Data semnării: 08.10.2026
- Documentul nu a fost modificat după semnare
- informații privind validarea certificatului
Aceasta transformă DMS-ul într-un sistem de control al documentului, nu doar într-un spațiu unde fișierele sunt stocate.
Marca temporală
În multe procese este relevant nu numai cine a semnat, ci și când.
Aici intervine marca temporală electronică.
O marcă temporală calificată oferă, în cadrul eIDAS, prezumții specifice privind exactitatea datei și orei indicate și integritatea datelor de care acestea sunt legate.
Într-un workflow important, combinația poate fi:
document + semnătură calificată + marcă temporală + arhivare corespunzătoare.
Acest lucru este deosebit de relevant pentru contracte pe termen lung, documente reglementate și procese în care trebuie demonstrat ulterior momentul exact al operațiunii.
Semnătură versus sigiliu electronic
În proiectarea unei aplicații business trebuie înțeleasă și diferența dintre semnătură electronică și sigiliu electronic.
Semnătura electronică este legată de o persoană fizică. Sigiliul electronic este destinat persoanelor juridice și este utilizat în principal pentru garantarea originii și integrității datelor.
Comisia Europeană descrie sigiliul electronic ca echivalent funcțional al ștampilei unei organizații, în timp ce semnătura exprimă acțiunea persoanei fizice care semnează.
Într-un sistem bine proiectat putem avea ambele. Managerul semnează un contract. Sistemul companiei poate sigila automat anumite documente generate.
Nu sunt același lucru și nu trebuie tratate în interfață ca fiind același mecanism.
Integrarea într-un DMS
Într-un Document Management System, semnătura electronică devine mult mai valoroasă atunci când este combinată cu workflow-ul.
De exemplu: un contract este încărcat; departamentul juridic îl verifică; directorul comercial îl aprobă; administratorul îl semnează calificat; documentul este trimis partenerului; partenerul îl semnează; versiunea finală intră automat în arhivă.
DMS-ul păstrează întregul istoric: cine a creat documentul, cine l-a modificat, cine l-a aprobat, cine l-a trimis la semnat, cine l-a semnat și care este versiunea finală.
Semnarea multiplă și ordinea semnatarilor
Multe documente necesită mai multe semnături. Un contract poate avea doi reprezentanți ai companiei și ulterior reprezentantul clientului. O decizie internă poate necesita trei aprobări.
Aplicația trebuie să știe dacă semnarea este:
- paralelă — semnatarii pot semna în orice ordine;
- secvențială — persoana B poate semna doar după persoana A.
Workflow-ul ar putea fi: Juridic → Director → Administrator → Client, iar aplicația ar trebui să gestioneze automat notificările și stările:
- În pregătire
- În așteptare semnătură
- Semnat parțial
- Semnat complet
- Respins
- Expirat
Astfel, semnătura electronică devine parte din motorul operațional al companiei.
Ce trebuie să păstreze aplicația pentru audit
Un produs business nu ar trebui să păstreze doar PDF-ul final.
Pentru procese importante trebuie construit un audit trail solid: identificatorul tranzacției, documentul trimis la semnare, rezultatul semnării, utilizatorul, momentele relevante, statusurile și eventualele erori.
Principiul este simplu: peste cinci ani trebuie să putem reconstrui ce s-a întâmplat fără să ne bazăm pe memoria unui administrator de sistem.
În cazul semnăturii calificate, legislația română prevede și o diferență importantă privind contestarea: pentru semnătura calificată, sarcina probei privind încălcarea condițiilor legale și tehnice revine celui care contestă semnătura. Pentru semnăturile simple sau avansate, regimul probator poate fi diferit.
Aceasta este una dintre explicațiile pentru securitatea juridică suplimentară oferită de semnătura calificată.
eIDAS 2 și European Digital Identity Wallet
Peisajul european continuă să evolueze.
Regulamentul (UE) 2024/1183 a actualizat cadrul eIDAS și a introdus European Digital Identity Framework. Regulamentul a intrat în vigoare la 20 mai 2024.
Una dintre schimbările importante este apariția European Digital Identity Wallet.
Portofelul european va permite identificarea electronică, păstrarea și prezentarea anumitor atribute digitale și semnarea electronică. Comisia precizează că cetățenii vor putea utiliza semnături electronice calificate prin wallet, inclusiv gratuit pentru scopuri neprofesionale, conform cadrului prevăzut de regulament.
Pentru dezvoltatorii de aplicații business, acest lucru este important. În următorii ani, identitatea electronică și semnarea vor deveni mai integrate în experiența digitală europeană.
Aplicațiile trebuie proiectate astăzi astfel încât să poată adopta aceste mecanisme mâine.
Care este valoarea reală pentru companie?
Argumentul pentru semnătura electronică nu este doar eliminarea hârtiei. Valoarea apare din reducerea întregului ciclu operațional.
Un document care înainte trebuia generat, printat, semnat, scanat, trimis, returnat, scanat din nou și arhivat poate fi procesat complet electronic.
Într-o organizație care gestionează câteva documente lunar, diferența poate părea mică. Într-o companie care procesează mii de contracte, acte adiționale, procese-verbale, formulare HR și aprobări anual, economia de timp devine semnificativă.
Mai mult, organizația câștigă ceva poate și mai valoros: trasabilitate.
- Nu mai întrebăm „Cine are contractul?” — aplicația știe.
- Nu mai întrebăm „A fost semnat?” — aplicația știe.
- Nu mai întrebăm „Aceasta este ultima versiune?” — DMS-ul trebuie să știe.
Semnătura calificată nu este un plugin. Este parte din arhitectura procesului
Cea mai slabă implementare este să adăugăm un buton „Semnează electronic” la sfârșitul proiectului.
Cea mai bună implementare începe de la întrebările:
- Cine trebuie să semneze?
- În ce ordine?
- Ce versiune se semnează?
- Ce se întâmplă dacă persoana refuză?
- Ce se întâmplă dacă documentul se modifică?
- Cum validăm o semnătură primită din exterior?
- Ce păstrăm pentru audit?
- Cum arhivăm documentul pe termen lung?
- Ce documente necesită semnătură calificată și pentru care este suficient alt mecanism?
Abia după aceste răspunsuri alegem furnizorul și API-ul.
Această abordare transformă semnătura electronică dintr-o simplă funcție tehnică într-o componentă a procesului de business.
Un ERP, CRM, DMS sau portal business care integrează corect semnătura calificată poate duce un proces complet de la creare până la documentul final cu valoare juridică, fără întreruperea fluxului digital.
În România, Legea 214/2024, împreună cu cadrul european eIDAS actualizat, oferă astăzi o bază juridică mult mai clară pentru acest tip de proces. La nivel european, recunoașterea transfrontalieră și dezvoltarea European Digital Identity Wallet împing piața în aceeași direcție.
Prin urmare, întrebarea pentru companii nu mai este: „Putem semna documentele electronic?” Răspunsul este deja da în numeroase scenarii.
Întrebarea relevantă devine: „De ce mai scoatem documentul din aplicația noastră pentru a-l semna?”
Iar pentru dezvoltatorii de software, răspunsul ar trebui să fie simplu: nu ar mai trebui să fie nevoie.
Concluzie
Semnătura electronică calificată închide bucla digitală: creare, aprobare, semnare, transmitere și arhivare fără tipărire. Valoarea juridică vine din eIDAS și Legea 214/2024; valoarea operațională vine din workflow, validare, audit și arhivare.
Integrarea corectă trece prin QTSP, PAdES, protecția documentului semnat, marcă temporală unde e nevoie și diferențierea clară între semnătură (persoană) și sigiliu (organizație).
Nu adăugați un buton la final. Proiectați semnătura ca stare controlată a procesului — astfel documentul rămâne în aplicație până la forma sa finală cu valoare juridică.
Continuă lectura
- Inteligența Artificială într-un Document Management System: de la arhivarea documentelor la înțelegerea informației
- Importanța fluxurilor de aprobare și notificare într-un DMS pentru o organizație
- Document Management System: cum transformă un DMS modul în care companiile gestionează documentele și procesele interne
- Registratura electronică în DMS: de la simpla arhivare la controlul complet al documentelor
Ai nevoie de consultanță pentru un proiect similar sau de un audit tehnic?